PHP2Shell Ancam Keamanan Website, Dua Celah Kritis Bisa Jalankan Perintah dari Jarak Jauh
PEKANBARU | Nalarkan.com — Dua kerentanan kritis pada PHP yang dikenal sebagai PHP2Shell menjadi perhatian pengelola website dan administrator server setelah tim pengembang PHP merilis pembaruan keamanan pada 21 Oktober 2026. Kedua celah tersebut berpotensi memungkinkan penyerang menjalankan perintah dari jarak jauh pada server tanpa harus masuk melalui mekanisme autentikasi aplikasi.
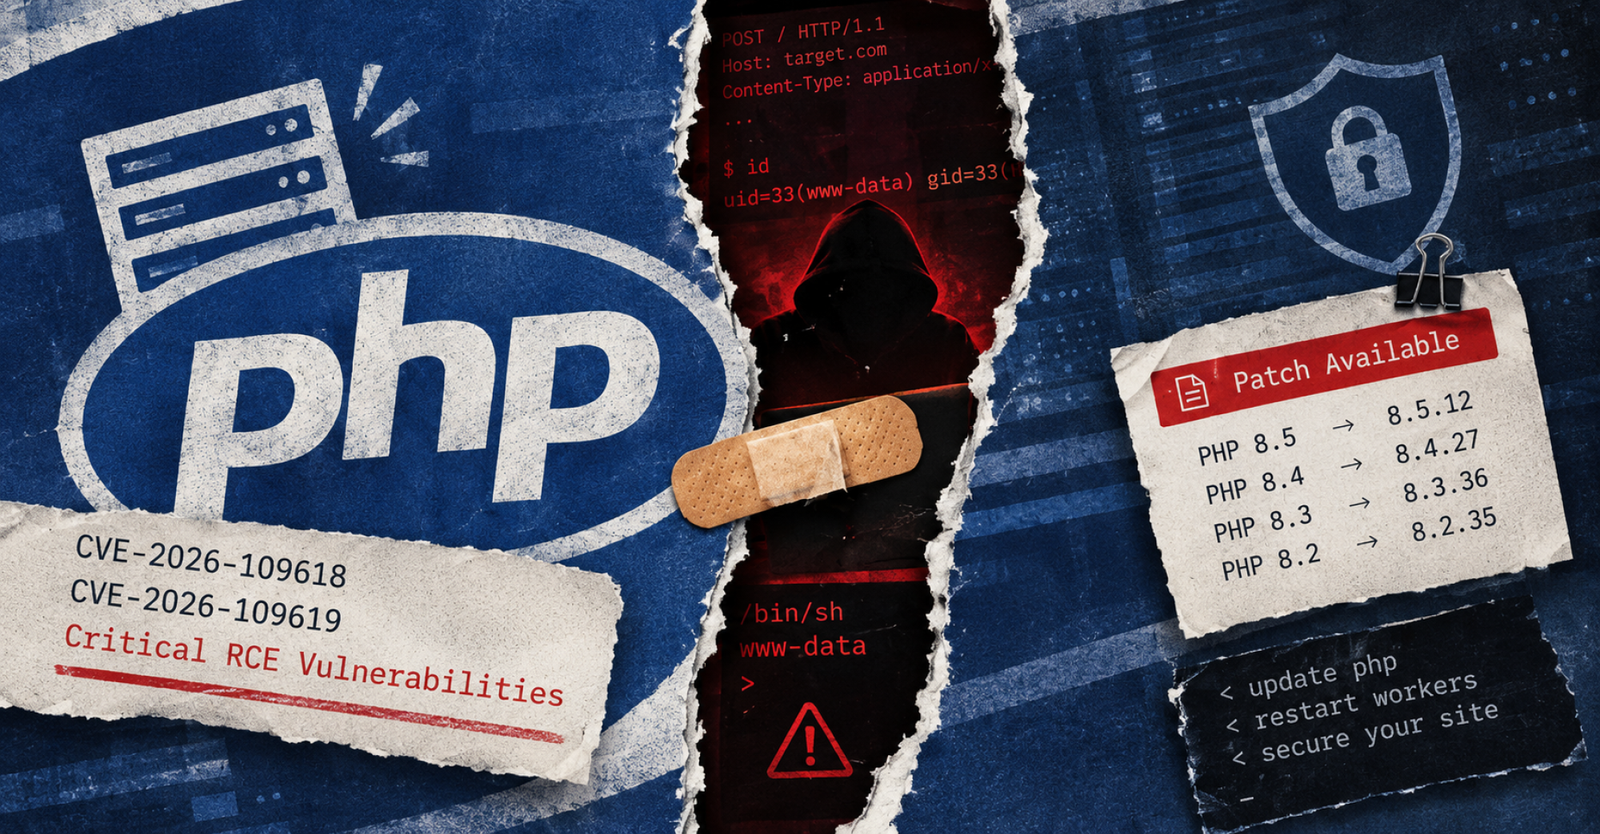
Kerentanan itu tercatat sebagai CVE-2026-109618 dan CVE-2026-109619. Keduanya memiliki skor 9,2 pada Common Vulnerability Scoring System (CVSS) versi 4.0, yang menunjukkan tingkat keparahan kritis.
Dalam pengumuman resminya, tim PHP menyatakan pembaruan keamanan telah tersedia untuk sejumlah versi yang didukung. Pengembang merekomendasikan pengguna segera memperbarui instalasi PHP karena tidak ada mitigasi konfigurasi sementara yang dapat menggantikan perbaikan secara menyeluruh.
Risiko ini tidak terbatas pada satu jenis aplikasi. Instalasi PHP yang melayani permintaan web, termasuk PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed, masuk dalam cakupan yang perlu diperiksa.
Celah Bekerja Sebelum Kode Aplikasi Dijalankan
Kedua kerentanan tersebut berkaitan dengan penanganan memori dan pengelolaan status internal PHP ketika permintaan mengalami kesalahan.
CVE-2026-109618 berkaitan dengan kondisi ketika kegagalan alokasi memori dapat meninggalkan struktur data internal dalam keadaan tidak lengkap. Proses pembersihan permintaan kemudian dapat memperlakukan data tersebut seolah-olah valid.
Sementara itu, CVE-2026-109619 berkaitan dengan status internal yang seharusnya sudah dibersihkan, tetapi masih dapat digunakan kembali oleh permintaan berikutnya pada worker PHP yang sama.
Dalam kondisi tertentu, kelemahan tersebut dapat membuka jalan bagi eksekusi kode dari jarak jauh atau remote code execution (RCE).
Risiko penting bagi administrator adalah serangan dapat berlangsung sebelum kode aplikasi dijalankan. Artinya, autentikasi pengguna dan pemeriksaan keamanan yang hanya diterapkan di dalam aplikasi belum tentu dapat menghentikan jalur serangan tersebut.
Daftar Versi PHP yang Perlu Diperiksa
Tim PHP telah menerbitkan versi perbaikan untuk sejumlah cabang utama. Administrator perlu mencocokkan versi runtime yang benar-benar digunakan oleh layanan web dengan daftar berikut.
Cabang PHP | Versi perbaikan |
|---|---|
PHP 8.5 | 8.5.12 |
PHP 8.4 | 8.4.27 |
PHP 8.3 | 8.3.36 |
PHP 8.2 | 8.2.35 |
Versi sebelum rilis perbaikan pada masing-masing cabang tersebut perlu diperiksa terhadap kerentanan ini. Untuk PHP 8.1 dan versi lebih lama, administrator harus memastikan ketersediaan perbaikan dari distributor atau penyedia dukungan yang digunakan, atau melakukan peningkatan ke versi yang didukung.
Pemeriksaan tidak boleh hanya mengandalkan versi PHP pada terminal. Server web, container, aplikasi, dan perangkat lunak pihak ketiga dapat menjalankan runtime PHP yang berbeda dari instalasi command-line.
Eksploitasi dan Indikator Serangan
Laporan riset keamanan yang diterbitkan Wiz pada 21 Oktober 2026 membahas reproduksi teknis kerentanan serta indikator yang dapat digunakan untuk mendeteksi upaya eksploitasi.
Sejumlah tanda yang perlu diperiksa meliputi permintaan formulir HTTP dengan ukuran atau nama kolom yang tidak lazim, kesalahan kehabisan memori saat inisialisasi permintaan, serta proses shell yang muncul sebagai turunan proses web server.
Administrator juga perlu memeriksa koneksi keluar yang tidak biasa, file yang tidak dikenal, akun baru, dan aktivitas proses yang tidak sesuai dengan fungsi normal aplikasi.
Satu indikator saja tidak selalu membuktikan adanya serangan. Kesalahan memori, misalnya, dapat terjadi akibat beban kerja yang sah. Karena itu, pemeriksaan log web server, log PHP, dan aktivitas proses sistem perlu dilakukan secara bersamaan.
Laporan Wiz menyebut adanya upaya eksploitasi yang teramati sebelum pengungkapan publik. Namun, klaim mengenai skala serangan dan status eksploitasi aktif perlu dinilai berdasarkan sumber serta waktu pelaporan masing-masing.
Langkah Mitigasi untuk Pengelola Website
Langkah utama adalah memasang pembaruan keamanan yang sesuai dengan runtime PHP yang digunakan, kemudian memulai ulang atau mengganti seluruh worker agar proses baru menjalankan kode yang telah diperbaiki.
Jika pembaruan belum dapat dilakukan, administrator perlu membatasi akses publik atau mengisolasi aplikasi yang rentan sampai perbaikan tersedia. Reverse proxy dan web application firewall (WAF) dapat membantu memblokir pola permintaan berbahaya sebelum mencapai parser PHP, tetapi perlindungan tersebut tidak menggantikan patch keamanan.
Setelah pembaruan, pengelola server sebaiknya memeriksa log untuk mencari aktivitas mencurigakan yang mungkin terjadi sebelum perbaikan diterapkan. Jika ditemukan proses shell tak dikenal, file mencurigakan, atau koneksi keluar yang tidak wajar, insiden perlu ditangani sebagai kemungkinan kompromi dan bukan sekadar masalah versi perangkat lunak.
Bagi pemilik website, pembaruan ini penting karena kerentanan berada pada runtime PHP, bukan hanya pada kode aplikasi atau framework yang digunakan.
Sumber
- PHP — Pengumuman resmi pembaruan keamanan: https://www.php.net/
- CERT-EU — Critical Vulnerabilities in PHP: https://cert.europa.eu/publications/security-advisories/2026-018/
- Canadian Centre for Cyber Security — AL26-026: Critical vulnerabilities impacting PHP: https://www.cyber.gc.ca/en/alerts-advisories/al26-026-critical-vulnerabilities-impacting-php-cve-2026-109618-cve-2026-109619
- Wiz Research — PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet: https://www.wiz.io/blog/php2shell-php-rce
Opini Pembaca
Belum ada opini untuk berita ini.
Ingin menyampaikan pendapat? Masuk atau daftar terlebih dahulu. Opini diperiksa redaksi sebelum tampil.
Ingin menulis tanggapan yang lebih panjang? Tulis artikel opini untuk berita ini →